Services
Audit informatique & conseil : prenez du recul sur votre SI
Parc vieillissant, sécurité incertaine, dépendance à un prestataire historique, questionnaire exigeant d'un donneur d'ordres ? Un audit indépendant établit un état des lieux factuel de votre informatique et un plan d'action priorisé. Astorya conseille les TPE et PME de 10 à 50 collaborateurs à Nantes, Saint-Nazaire et Ancenis.
- Home
- Nos services
- Audit informatique & conseil
Pourquoi un audit indépendant de votre informatique ?
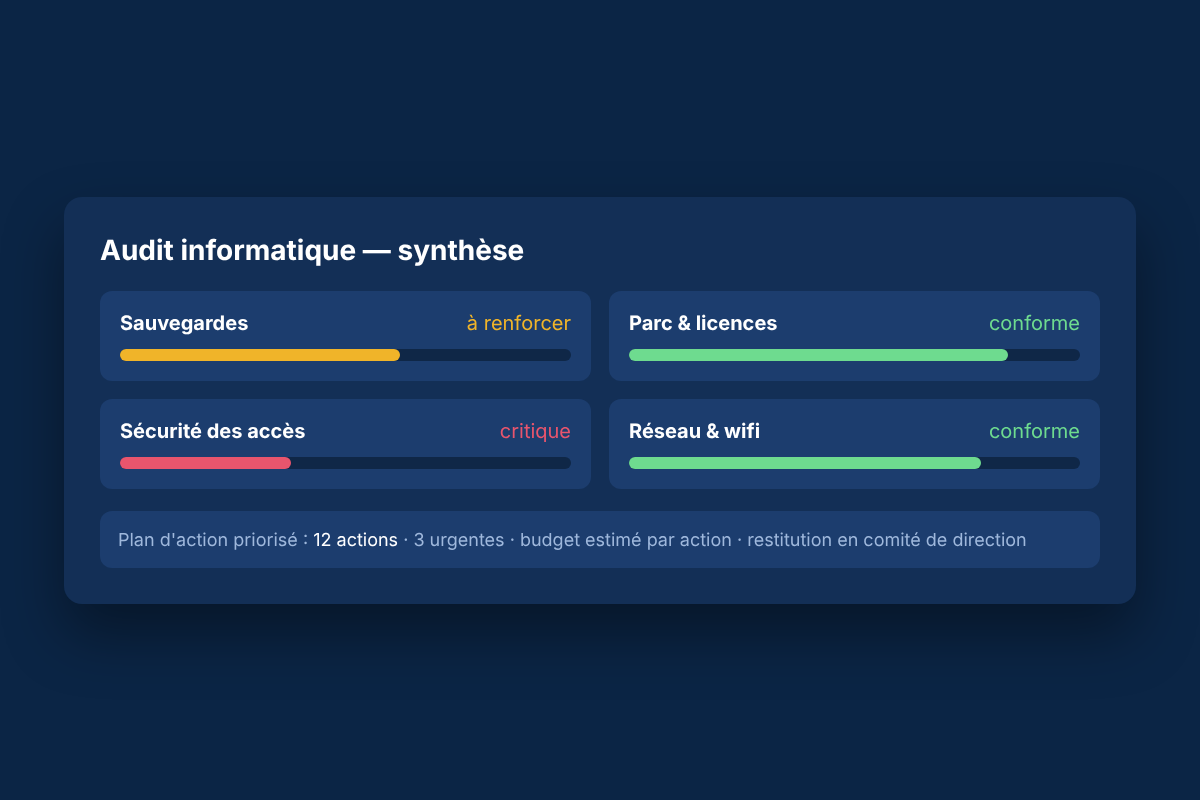
Beaucoup de dirigeants découvrent l'état réel de leur informatique au moment d'une panne ou d'une attaque. L'audit remet les faits sur la table : ce qui est à jour, ce qui est à risque, ce qui coûte trop cher — et dans quel ordre agir.
-
Inventaire du parc, des licences et des contrats
-
Analyse de la sécurité : sauvegardes, antivirus, accès, mots de passe
-
Entretiens avec vos équipes sur les difficultés du quotidien
-
Restitution claire en comité de direction
-
Plan d'action priorisé avec budgets associés
L’audit n’est lié à aucune obligation d’achat : le rapport vous appartient, et vous restez libres de confier les actions à votre prestataire actuel, à vos équipes ou à Astorya. C’est la condition d’un conseil objectif.
Nos prestations de conseil
Quatre formats, selon votre situation :
Audit informatique complet
(ponctuel)
État des lieux technique et organisationnel, restitution en direction et plan d'action priorisé.
Schéma directeur SI
(projection à trois ans)
La feuille de route de votre informatique alignée sur la stratégie de l'entreprise : investissements, priorités, budgets.
DSI à temps partagé
(récurrent)
Un directeur informatique quelques jours par mois : arbitrages, pilotage des prestataires, suivi du plan d'action.
RGPD & conformité
(sur mesure)
Mise en conformité RGPD et réponse aux questionnaires sécurité : donneurs d'ordres, NIS2, assureurs cyber.
Les déclencheurs les plus fréquents
Les situations qui amènent nos clients à auditer leur informatique :
-
Un donneur d'ordres ou un assureur cyber transmet un questionnaire sécurité exigeant
-
Une dépendance trop forte à un prestataire ou à une personne clé
-
Un projet structurant : croissance, déménagement, changement d'ERP
Dans chacun de ces cas, l’audit apporte la base factuelle pour décider, et le plan d’action pour avancer sans précipitation.
Notre méthode : de l'état des lieux au suivi
-
Cadrage : périmètre, enjeux, interlocuteurs
-
Collecte : inventaire technique et entretiens
-
Analyse : risques, coûts, priorités
-
Restitution en comité de direction
-
Plan d'action priorisé et chiffré
-
Accompagnement de la mise en œuvre
-
Points d'étape réguliers
-
Mise à jour annuelle de l'audit
-
DSI à temps partagé si nécessaire
À qui s'adresse l'audit Astorya ?
-
TPE et PME de 10 à 50 collaborateurs sans responsable informatique dédié
-
Dirigeants souhaitant objectiver l'état de leur SI avant de décider
-
Entreprises soumises aux exigences de donneurs d'ordres ou d'assureurs
-
Organisations en croissance ou en projet de structuration
-
Entreprises souhaitant challenger leur prestataire actuel
Vos questions fréquentes sur l'audit informatique
Pour une PME de 10 à 50 collaborateurs : deux à quatre semaines entre le cadrage et la restitution, avec une présence sur site limitée à quelques jours.
Non. Le rapport et le plan d'action vous appartiennent ; vous les mettez en œuvre avec le prestataire de votre choix. C'est la condition d'un conseil objectif.
Oui, c'est un cas fréquent : nous analysons le questionnaire, mesurons les écarts, répondons avec vous et mettons en place les mesures manquantes.
Le budget dépend du périmètre : nombre de postes, de sites, profondeur de l'analyse sécurité. Il est fixé au forfait après un premier échange de cadrage, sans surprise en cours de mission.